Kostenlos und Open Source (MIT)
LiveRepoCanary
Ein Recruiter schickt dir eine Probeaufgabe, die du ausführen sollst. RepoCanary prüft sie vorher, ohne eine einzige Zeile davon auszuführen. Kein Konto, keine Telemetrie, und hinter Website, Kommandozeile und GitHub Action steckt dieselbe Engine.
01Einblicke
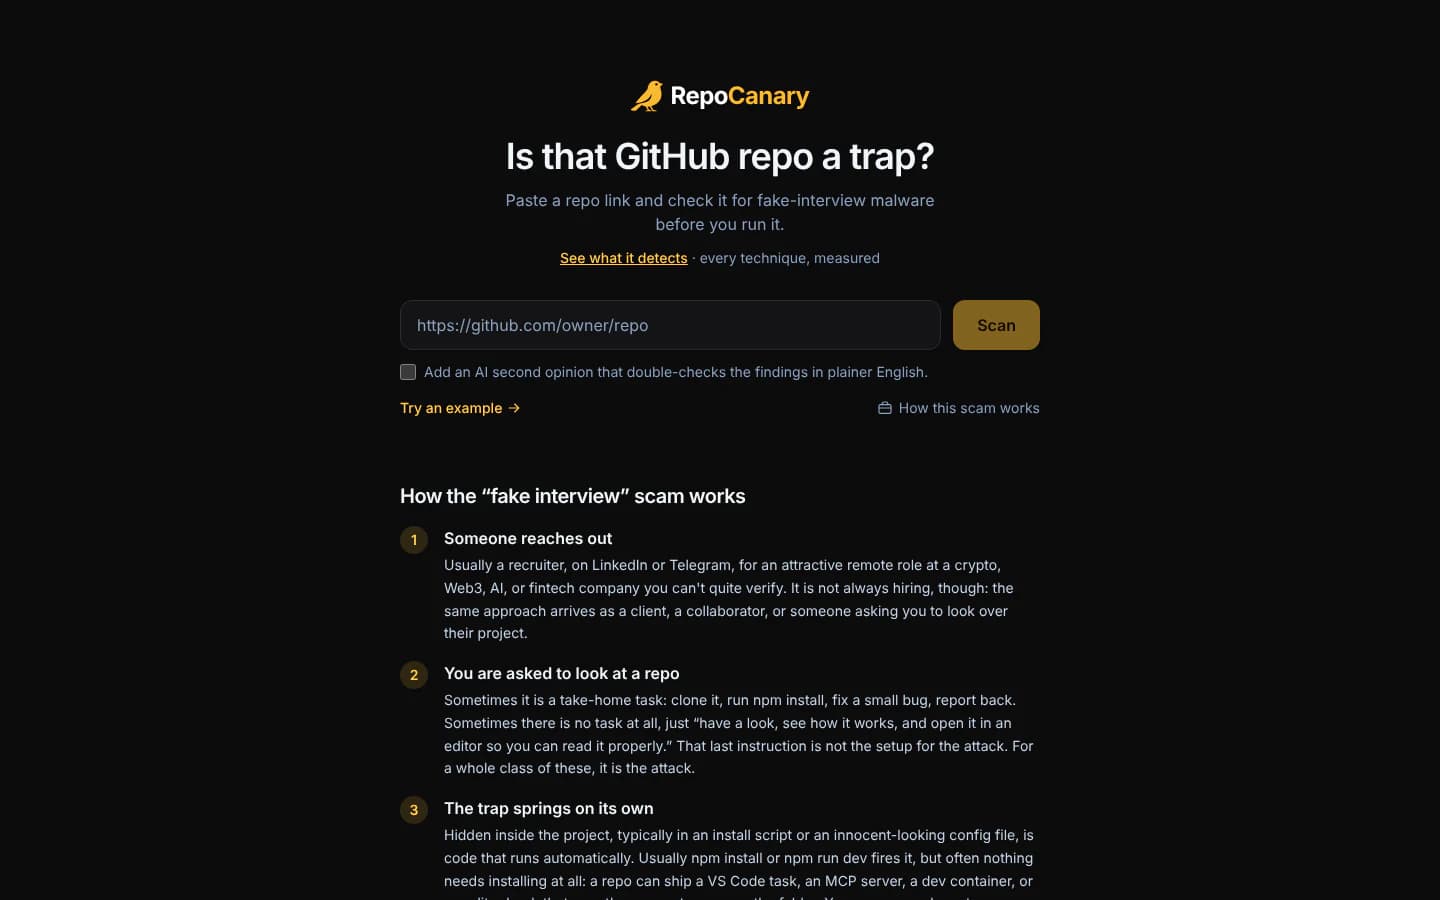
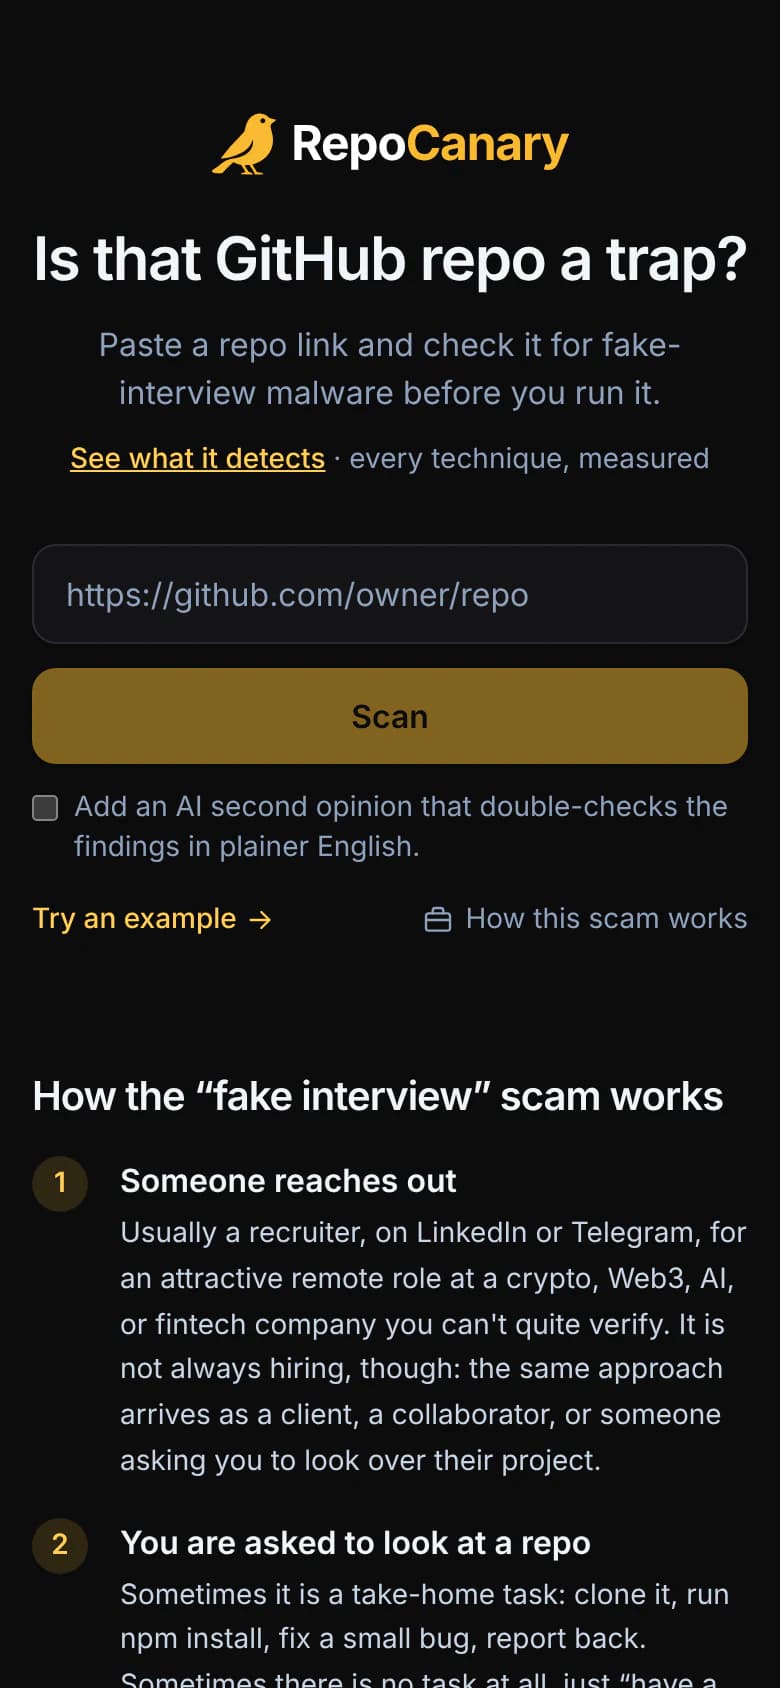
Aufgenommen auf der öffentlichen Seite repocanary.com, ohne Anmeldung.
02Überblick
Kampagnen mit gefälschten Bewerbungsgesprächen verstecken Schadcode in einem postinstall-Hook, einer verschleierten Konfiguration oder einer Abhängigkeit tief in der Lockfile. Er startet in dem Moment, in dem du npm install eintippst: Browser-Passwörter, SSH-Schlüssel, Cloud-Tokens und Wallets sind weg, bevor du eine Zeile gelesen hast.
RepoCanary ist für die Person gedacht, der dieses Repository geschickt wurde. Füg den Link auf der Website ein oder führ npx repocanary owner/repo aus. Im Ergebnis nennt jeder Befund Datei und Zeile, erklärt in einfachen Worten, warum er zählt, und sagt dir, was du als Nächstes tust.
03Ablauf
Schritt 1: Auswählen
Die Dateien werden danach sortiert, wo eine Falle liegen muss, damit sie losgeht, bevor jemand sie liest: Install-Hooks, Autostarts von Editor und Agenten, Lockfiles, Build-Skripte. Jede Art hat ein festes Kontingent, damit keine das ganze Budget aufbraucht.
Schritt 2: Nachverfolgen
Alles, was eine Datei ausführen lässt, wird nachgeladen: ein postinstall, das ein Skript startet, eine npm-run-Kette, ein VS-Code-Task. Dafür gibt es ein eigenes, reserviertes Budget. So kann ein großes Repository nicht die eine Datei verdrängen, an der das Ergebnis hängt.
Schritt 3: Bewerten
Jede Regel läuft auf jeder Datei für sich. Scheitert eine Regel an präpariertem Inhalt, kostet das nur die Befunde dieser einen Datei, und es wird gemeldet. Der Scan läuft weiter.
Schritt 4: Einstufen
Der Schweregrad bestimmt die Farbe. Schwache Hinweise aus dem Umfeld, etwa ein brandneues Konto, können zur Vorsicht mahnen, allein aber nie Rot auslösen. Und dieselbe Eingabe liefert immer dasselbe Ergebnis.
04Aus Prinzip
Es führt nie etwas aus. RepoCanary klont das Repository nicht, installiert nichts, führt nichts aus, wertet nichts aus und importiert nichts. Es liest eine begrenzte Auswahl von Dateien als reinen Text über die GitHub-API. Schadcode damit zu prüfen ist also genauso gefährlich, wie ihn im Browser anzusehen.
Grün heißt nie „sicher“. Grün heißt: Nichts Bekanntes hat angeschlagen. Mehr behauptet das Werkzeug nie. Ein Scan, der nicht durchlaufen konnte, wird nie als grün gemeldet.
Gemessen, mit offenen Grenzen. Die Erkennung wird an einer Sammlung der Techniken gemessen, die diese Kampagnen tatsächlich einsetzen. Tricks, die RepoCanary nicht erkennt, stehen offen im Bedrohungsmodell, statt versteckt zu werden.
Komplett offen, nicht nur Open-Core. Die Erkennungsregeln sind bewusst öffentlich. Einem Sicherheitswerkzeug, das niemand prüfen kann, sollte man nicht vertrauen.
05Ehrlich gesagt
Live und dauerhaft kostenlos, denn wer so eine Aufgabe bekommt, kauft sich keinen Scanner. Gemessen an 4.002 Repositories, die das Werkzeug vorher nie gesehen hatte: 101 von 101 dokumentierten Techniken erkannt.
Ein Repository prüfen
Füg den Link auf der Website ein oder führ npx repocanary owner/repo im Terminal aus. So oder so läuft nichts aus dem Repository auf deinem Rechner.
Live unter repocanary.com. Fragen gern an chris@zyric.de.