Sicherheitsforschung von Zyric
LivePanoptes
Eine autonome KI-Pipeline, die kritischen Code so prüft wie ein Team von Spezialisten: Invariante für Invariante. Panoptes findet und meldet nur, es greift nie an. Jeden Befund sichtet ein Mensch, und ein Mensch legt auch den Schweregrad fest, nicht das Modell allein.
01Einblicke
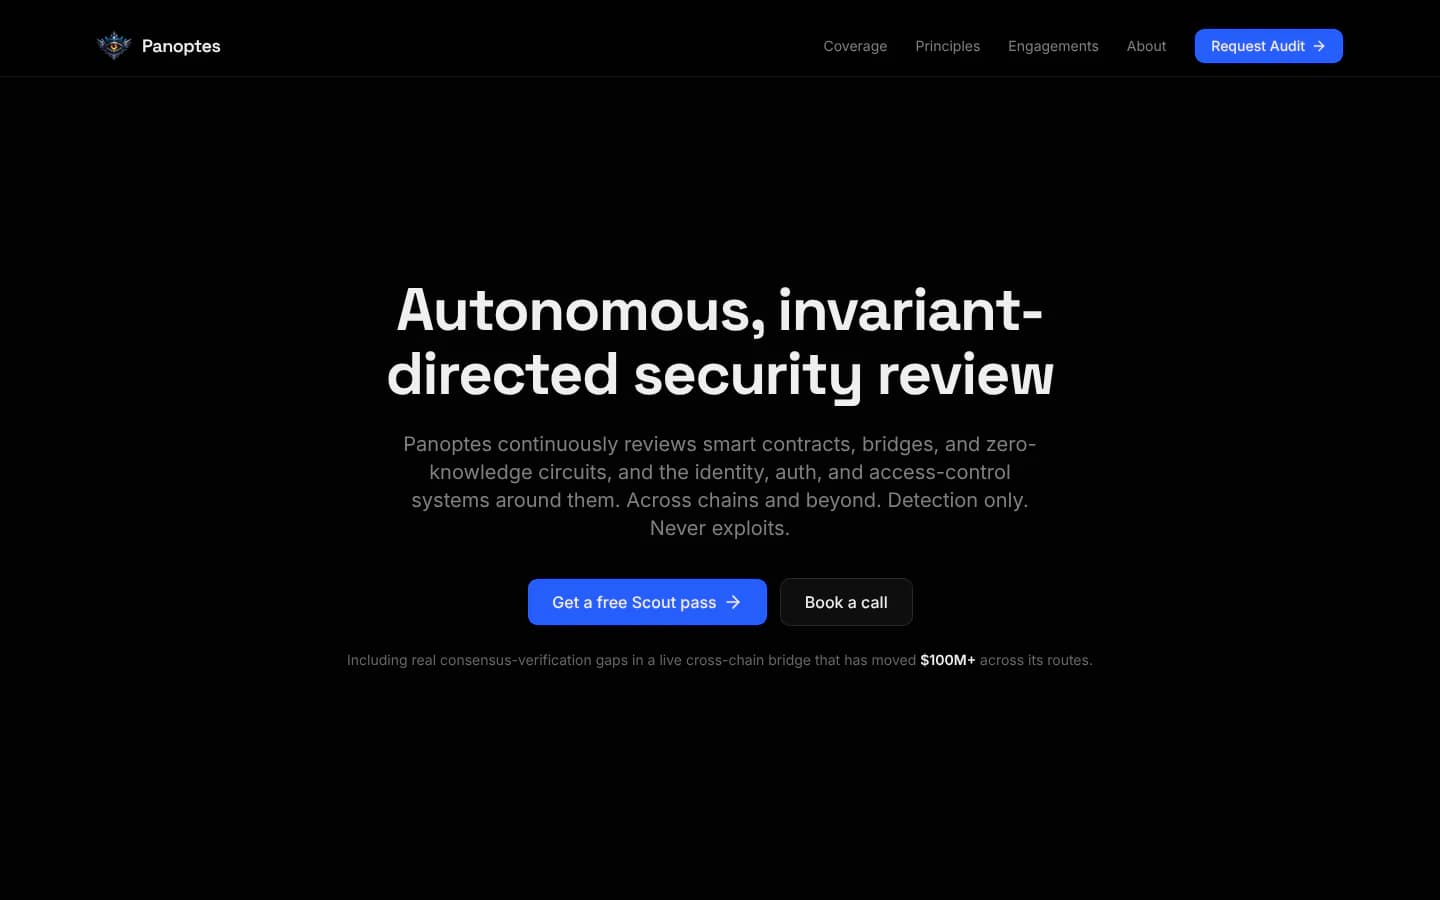
Aufgenommen auf der öffentlichen Seite panoptes.me, ohne Anmeldung.
02Überblick
Panoptes prüft kritischen Code in Smart Contracts, Bridges, Light Clients und ZK-Schaltungen, dazu die Web2-Systeme, die Identität, Anmeldung und Zugriffsrechte absichern. Eine Engine deckt EVM, Solana, Move, Cosmos, Substrate, Bitcoin, ZK-Schaltungen und Web2-Zugriffsrechte ab.
Bisher: über 100 geprüfte Systeme in mehr als 30 Ökosystemen, getestet gegen über 200 Klassen von Schwachstellen, mit mehr als 20 bestätigten Befunden. Jeden davon hat ein Mensch geprüft und eingestuft, nicht das Modell allein.
03Ablauf
Schritt 1: Invariante für Invariante
Die Pipeline geht vor wie ein Team von Spezialisten: Jede Eigenschaft, die der Code einhalten muss, wird einzeln geprüft, eine Invariante nach der anderen.
Schritt 2: Erst die Erreichbarkeit, dann der Schweregrad
Eine fehlende Prüfung ist nur dann aus der Ferne kritisch, wenn ein Aufrufer ohne Sonderrechte sie wirklich erreicht. Deshalb wird der Einstiegspunkt verfolgt, bevor ein Befund eine Einstufung bekommt. Im Zweifel fällt sie niedriger aus, nicht höher.
Schritt 3: Jeden Befund sichtet ein Mensch
Bevor ein Befund das System verlässt, sichtet ihn ein Sicherheitsprofi. Den endgültigen Schweregrad legt ein Mensch fest, nicht das Modell allein.
Schritt 4: Vertraulich gemeldet
Befunde gehen vertraulich über die Kanäle des jeweiligen Projekts raus, bevor irgendein Detail öffentlich wird.
04Aus Prinzip
Findet und meldet, greift nie an. Kein Exploit-Code und keine eigenständigen Aktionen on-chain: nur Analyse und Bericht.
Auf die Einstufung kommt es an. In einer Cross-Chain-Bridge im Live-Betrieb, über deren Routen mehr als 100 Mio. $ geflossen sind, hat die Pipeline echte Lücken in der Konsensprüfung der weniger genutzten Light Clients als kritisch eingestuft. Bei der Prüfung durch einen Menschen wurde der Schweregrad auf „bedingt“ herabgestuft. Die Lücke zwischen der beworbenen „trustless“-Prüfung der Bridge und dem, was diese Clients tatsächlich prüfen, blieb aber bestehen (verantwortungsvoll und vertraulich gemeldet).
In beide Richtungen geprüft. Die Einstufung wird in beide Richtungen gegen gemeldete Schweregrade getestet: an Fällen, die herabgestuft werden müssen, und an Fällen, bei denen das nicht passieren darf. Ein Filter, der den Schweregrad immer nur senkt, sähe im Dashboard gut aus und würde echte Bugs still verschwinden lassen.
05Ehrlich gesagt
Live. Ich nehme wenige, ausgewählte Prüfaufträge an. Melde dich für eine klar abgegrenzte Prüfung von Contracts, Bridges oder Web2-Zugriffsrechten.
Eine klar abgegrenzte Prüfung
Sag mir, was geprüft werden soll: Contracts, eine Bridge oder die Web2-Zugriffsrechte drumherum.
Live unter panoptes.me. Fragen gern an chris@zyric.de.