Ein Projekt von Chris Zemmel
Livenimimo
Krypto in Sekunden empfangen, und deine Adresse gehört dir wie dein Name. Ein Link empfängt Bitcoin, Ethereum, Solana und USDC. Ohne App, ohne Börse, ohne KYC, und die Schlüssel verlassen nie dein Gerät.
01Einblicke
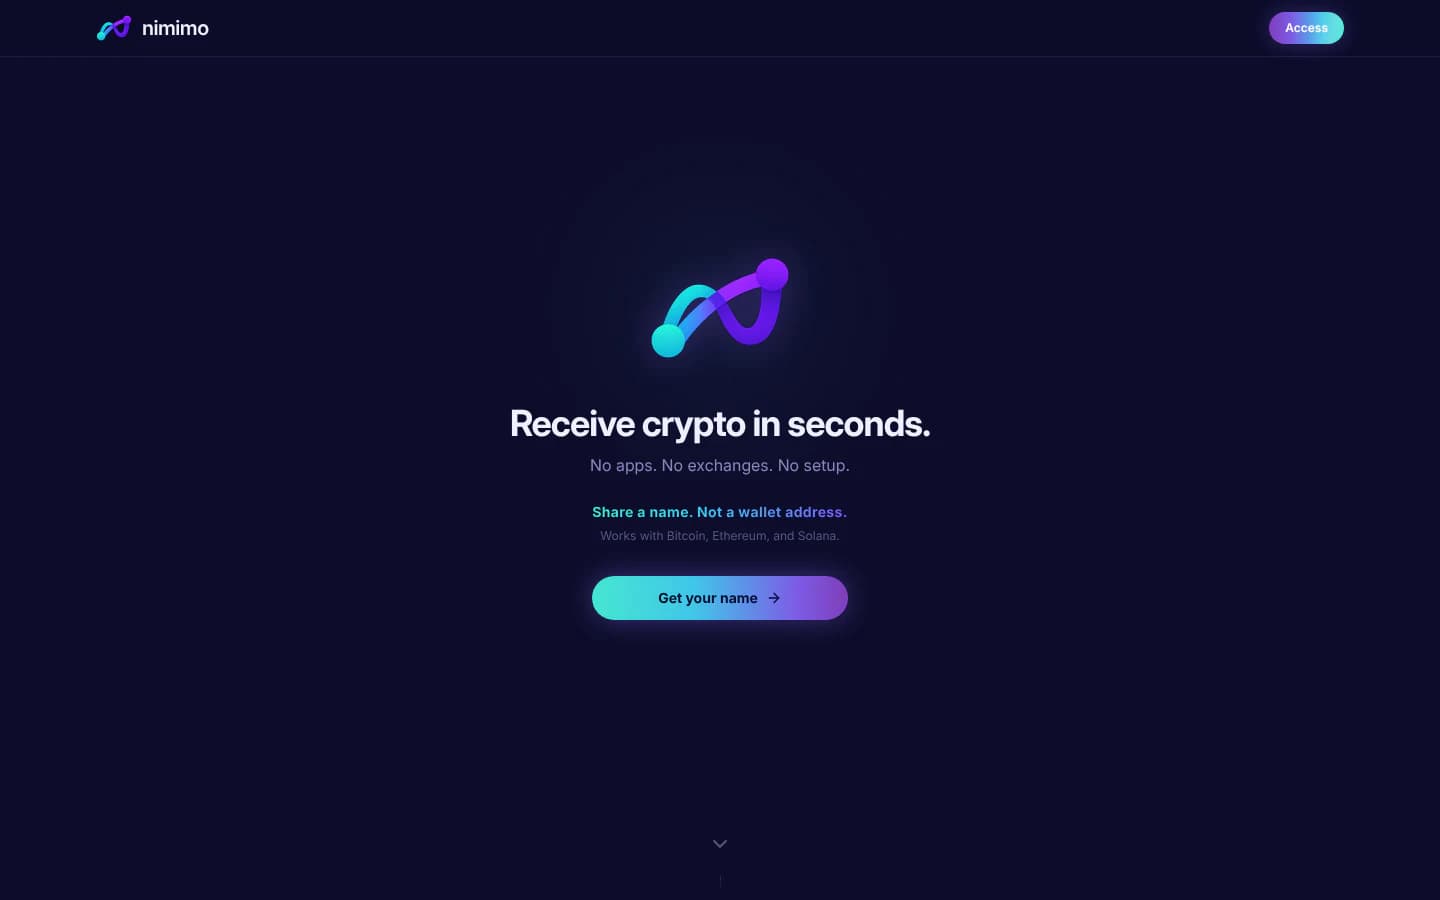
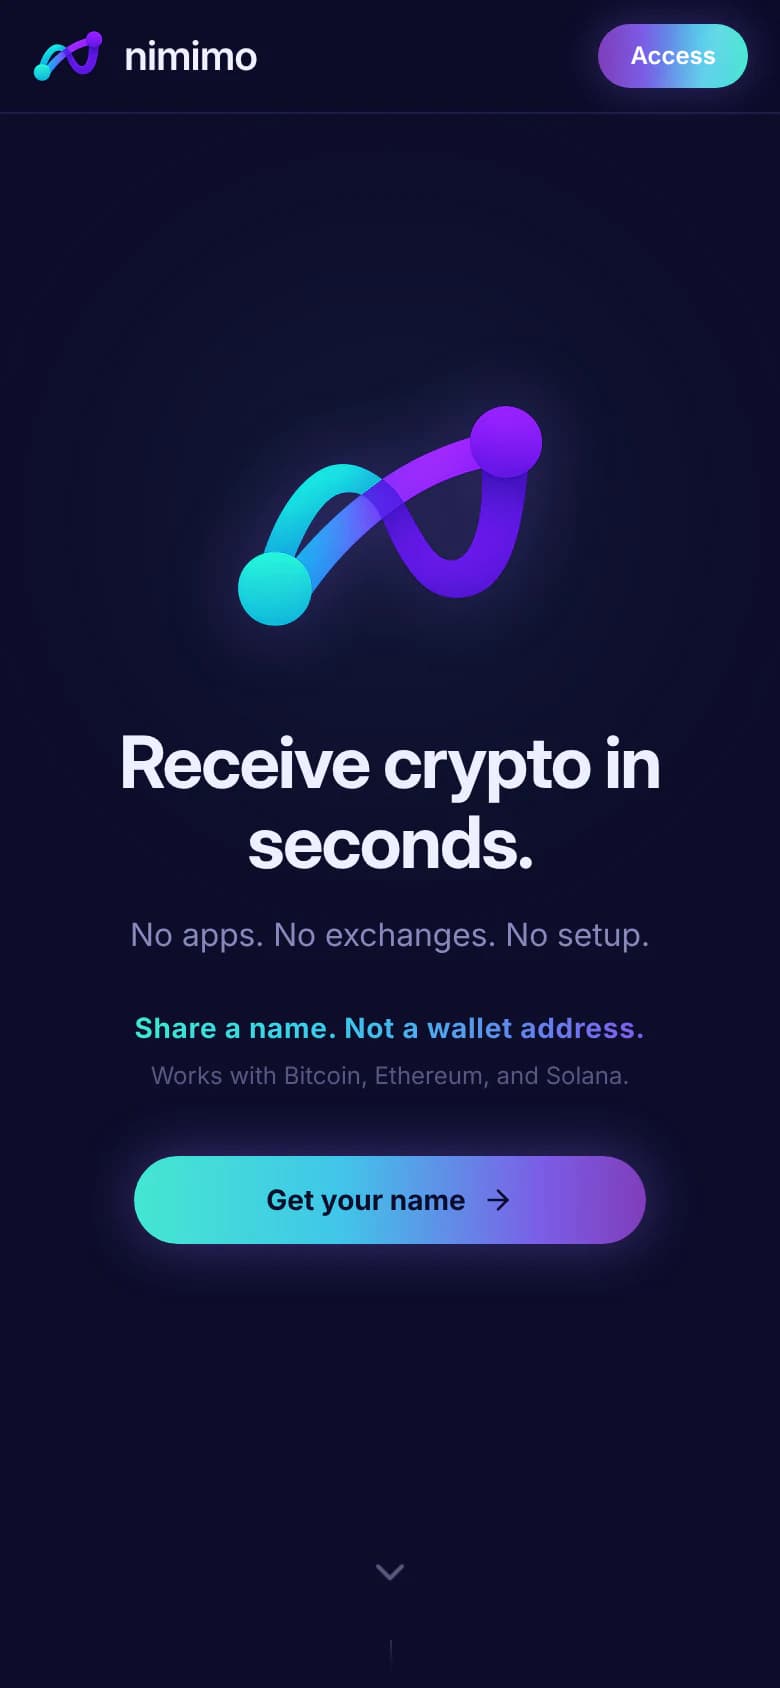
Aufgenommen auf der öffentlichen Seite nimimo.com, ohne Anmeldung.
02Überblick
nimimo ist eine Identitätsschicht für Krypto, bei der niemand außer dir die Schlüssel verwahrt. Ein Link wie nimimo.com/@chris empfängt Bitcoin, Ethereum, Solana und USDC. Wer Geld bekommt, muss sich nicht mit Wallets herumschlagen. Du teilst einen Namen, keine Wallet-Adresse.
Die Architektur trennt bewusst Zugang, Identität, Eigentum und Wiederherstellung, und die Schlüssel bleiben komplett auf dem Gerät. Der kryptografische Kern ist als nimimo-core Open Source unter AGPL-3.0, das gehostete Produkt drumherum bleibt geschlossen.
03Ablauf
Schritt 1: Hol dir deinen Namen
Registrier dich mit deiner E-Mail-Adresse, und du hast sofort einen Namen mit eigenem Link unter nimimo.com/@deinname.
Schritt 2: Teil deinen Link
Schick überall den einen Link, statt für jede Chain eine lange Adresse.
Schritt 3: Lass dich bezahlen
Wer zahlt, öffnet den Link, wählt eine Chain und zahlt aus jeder beliebigen Wallet oder App. Niemand muss etwas installieren, und unterwegs hält niemand das Geld.
Schritt 4: Wiederherstellen ohne Seed-Phrase
Statt einer Seed-Phrase legst du eine verschlüsselte Wiederherstellungsdatei an, gesichert mit einer PIN. Du bewahrst beides getrennt auf und stellst dein Konto auf jedem Gerät wieder her.
04Aus Prinzip
Schlüssel auf deinem Gerät. Die Schlüssel entstehen in deinem Browser und verlassen ihn nie. Der Server hält nie einen Schlüssel.
Vier getrennte Achsen. Zugang, Identität, Eigentum und Wiederherstellung bleiben getrennt. Keine davon kann sich die Rechte einer anderen verschaffen.
Eine Wiederherstellung, die der Server nicht öffnen kann. Die Wiederherstellungsdatei wird im Browser verschlüsselt. nimimo hat weder die Datei noch die PIN.
Ein Kern, den jeder prüfen kann. Der kryptografische Kern ist Open Source unter AGPL-3.0. Schlüssel, Identitätsschicht und die gerätegebundene Verschlüsselung lassen sich also öffentlich prüfen, und du kannst den Kern selbst hosten.
05Ehrlich gesagt
Live und so nutzbar, wie es ist. Die Funktionen sind weitgehend komplett, deshalb ruht die aktive Entwicklung gerade. Ein schlankes SDK für Entwickler löst einen Namen in seine Adressen auf, ganz ohne API-Schlüssel.
Hol dir deinen Namen
Kostenlos, und zum Start reicht eine E-Mail-Adresse.
Live unter nimimo.com. Fragen gern an chris@zyric.de.